

三端全覆盖
支持 DEX、APK、IPA、Mach-O、HTML、JS、Smali 等文件与目录级批量扫描,APK/IPA/H5 支持自动下载后一键收集。
支持 DEX、APK、IPA、Mach-O、HTML、JS、Smali 等文件与目录级批量扫描,APK/IPA/H5 支持自动下载后一键收集。


AK/SK 检测全面覆盖阿里云 / 腾讯云 / AWS / Google / GitHub / GitLab / Slack / Stripe / JWT / 私钥 / URL 内嵌密码等通用凭据。


手机号、身份证、邮箱、银行卡、车牌、姓名、护照、VIN、IMEI、统一社会信用代码等个人 / 企业敏感信息(关键项带校验位验证)。


Android 20 项 + iOS 22 项 CVE/RCE 组件检测;提取 fastjson / bcprov / log4j 等组件版本号,对照 CVE 影响范围给出受影响 / 安全结论。


39 厂商加固统一特征库三路检测;--unpack 显式脱壳(自动推送版本匹配的 frida-server),--prefer-dump 直接扫描已有脱壳产物。


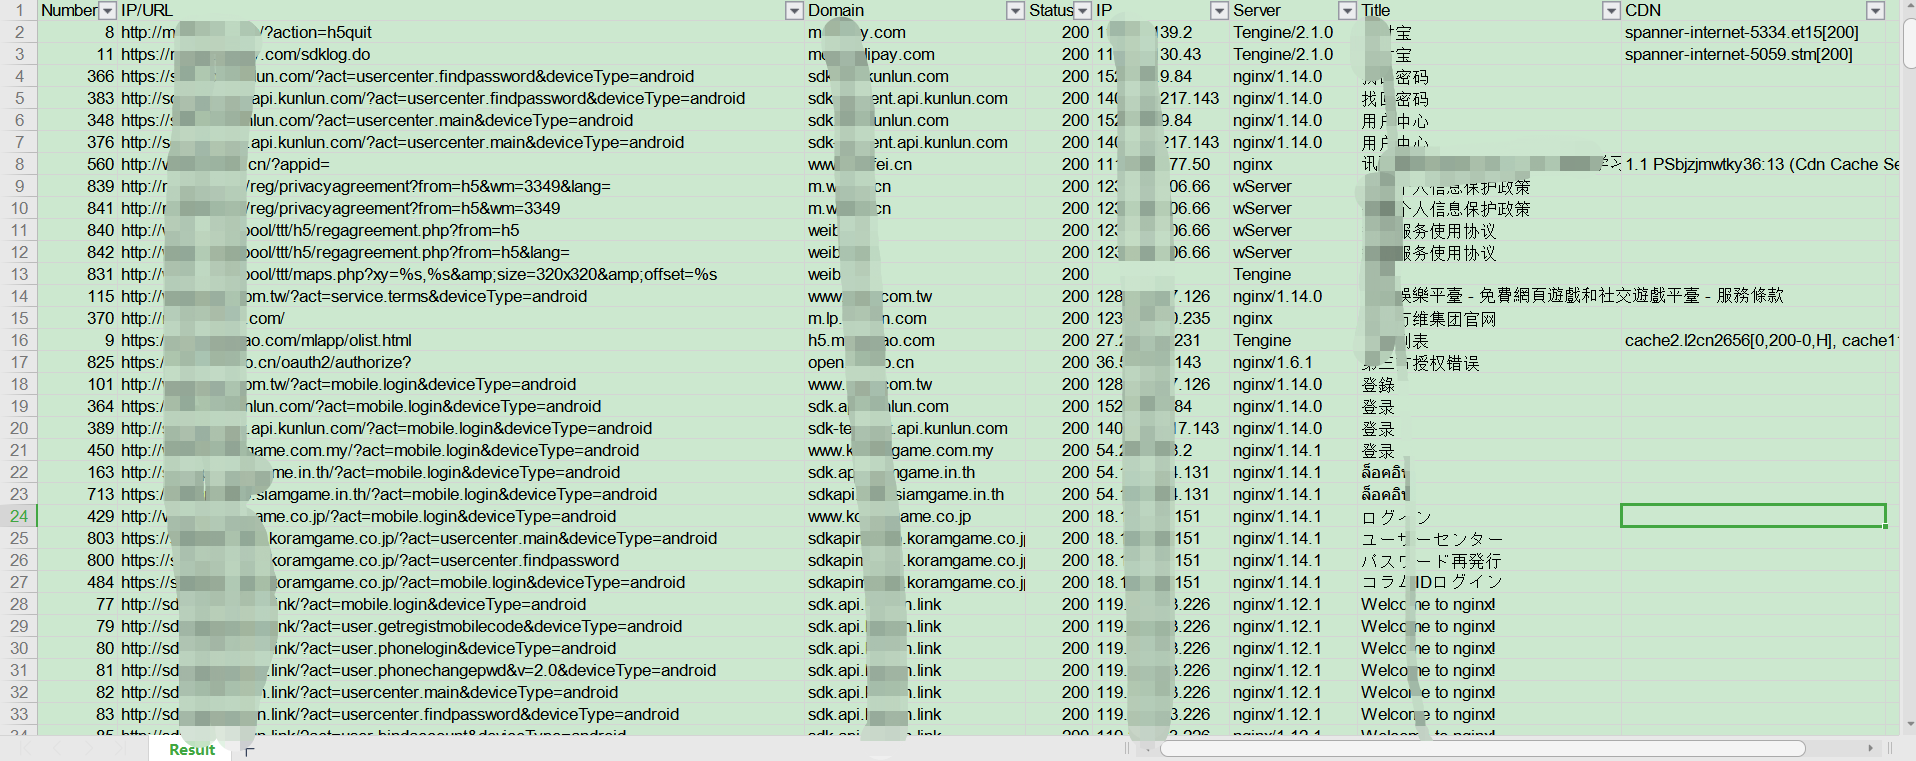
状态码 / 标题 / Server / CDN / 解析 IP 基础嗅探;--sniffer 显式开启,--scope 域名清单限定授权范围,内网与回环地址不嗅探。


report.json / report.txt / report.xlsx 三格式输出,敏感权限、加固厂商、敏感前缀 [!] 高价值发现集中汇总。


update 子命令检测 / 下载 / MD5 校验 GitHub Release;config.toml 带版本号跨版本自动迁移;macOS/Linux 缺失工具链自动安装。
项目由个人开发者业余维护(GPL-3.0,3500+ Stars)。如果它帮到了你,欢迎成为赞助商、捐赠、给主仓库点一个 Star,或给规则中心补一条规则——都同样重要。
免责声明
请勿将本项目技术或代码应用在恶意软件制作、软件著作权 / 知识产权盗取或不当牟利等非法用途中。实施上述行为或利用本项目对非自己著作权所有的程序进行数据嗅探将涉嫌违反《中华人民共和国刑法》第二百一十七条、第二百八十六条,《中华人民共和国网络安全法》《中华人民共和国计算机软件保护条例》等法律规定。本项目提及的技术仅可用于私人学习测试等合法场景中,任何不当利用该技术所造成的刑事、民事责任均与本项目作者无关。